Il nuovo piano ispettivo messo in cantiere per la fine del 2026.
Di Michele Mavino
Non più soltanto informative, registri e nomine formali: il nuovo programma dei controlli del Garante punta sulla concreta capacità degli enti pubblici di governare dati, fornitori, banche dati e sistemi di intelligenza artificiale. Per i Comuni il messaggio è particolarmente significativo.
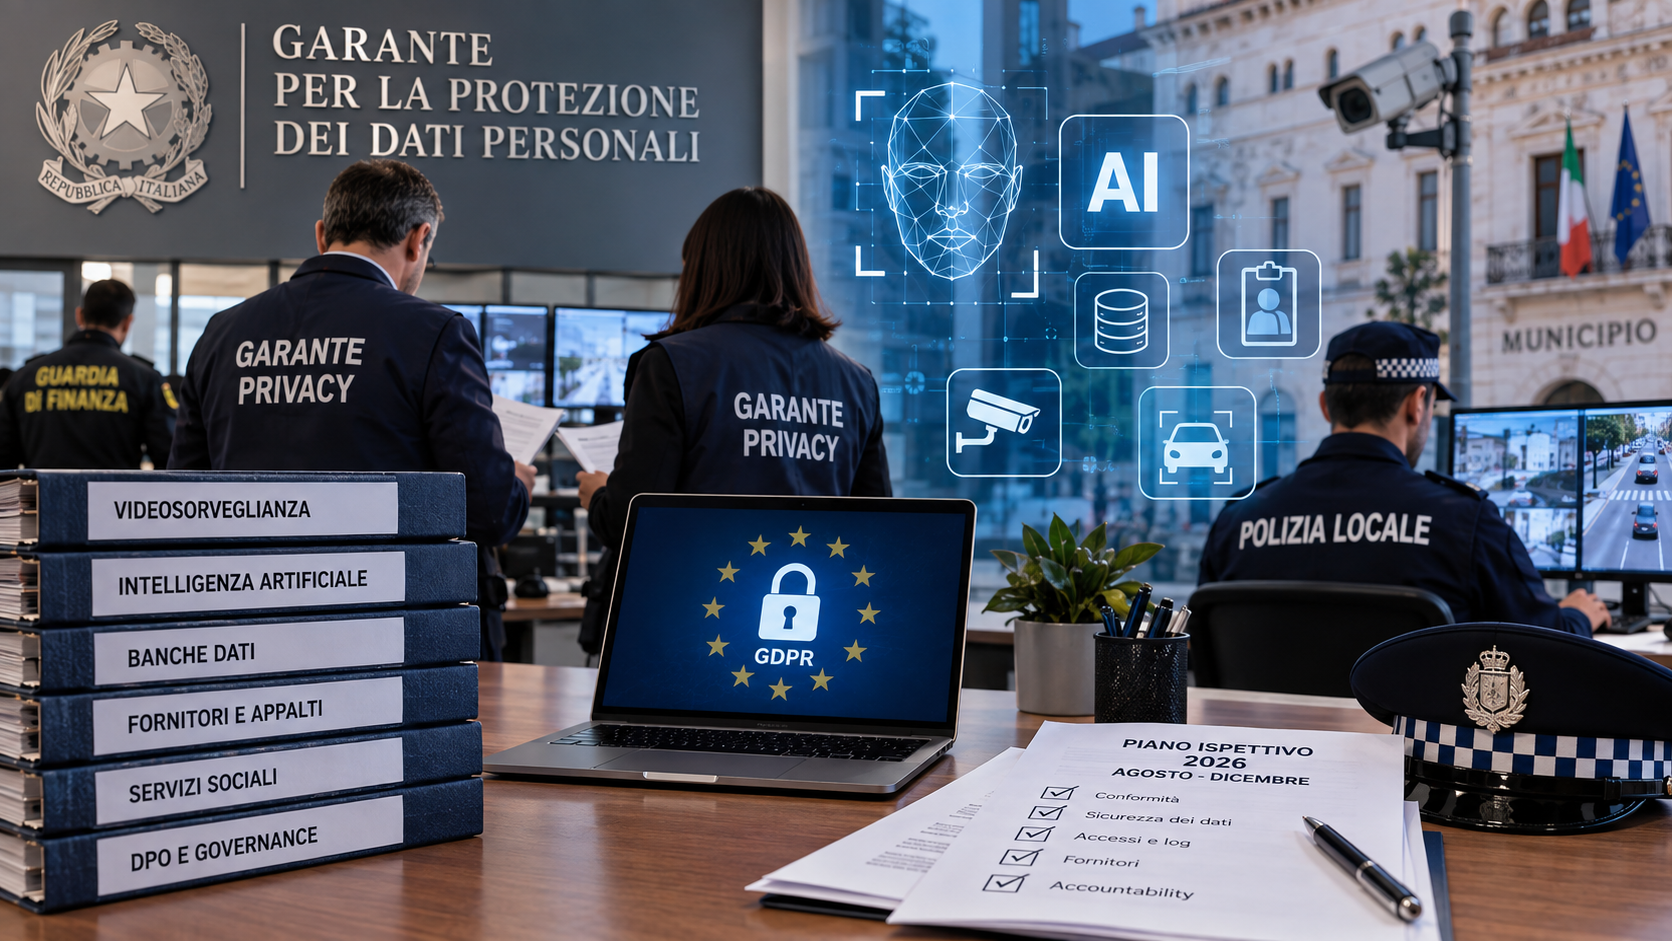
Con la deliberazione n. 584 del 23 luglio 2026 il Garante per la protezione dei dati personali ha definito la programmazione dell’attività ispettiva relativa al periodo agosto-dicembre 2026, stabilendo una serie di settori sui quali concentrare l’attività di controllo dell’Ufficio, anche attraverso la Guardia di Finanza. Il provvedimento si colloca in continuità con la precedente programmazione gennaio-luglio 2026 e trova il proprio fondamento, tra l’altro, negli artt. 157 e 158 del Codice privacy e nell’art. 58 del GDPR, relativi ai poteri di indagine dell’Autorità.
La notizia assume un certo interesse perchè questa volta, i Comuni compaiono espressamente e più volte tra i destinatari potenziali delle verifiche. Il piano non rappresenta naturalmente l’annuncio di controlli nei confronti di singoli enti. La stessa deliberazione precisa che la programmazione individua gli ambiti prioritari dell’attività ispettiva e che gli accertamenti possono riguardare soggetti non necessariamente selezionati sulla base di reclami o segnalazioni.
Almeno 35 ispezioni entro la fine dell’anno
Il dato quantitativo è notevole. Per gli ambiti indicati dalle lettere da a) a k) della deliberazione sono previsti almeno 35 accertamenti ispettivi, che potranno essere effettuati anche tramite la Guardia di Finanza. A questi si aggiungono le ulteriori attività avviate d’ufficio per situazioni di particolare urgenza oppure a seguito di segnalazioni e reclami. Il programma è quindi tutt’altro che meramente indicativo. Rispetto alla precedente programmazione emergono contemporaneamente elementi di continuità e nuovi settori di interesse: rimane alta l’attenzione sulle banche dati pubbliche e sui data breach, mentre l’impiego dell’intelligenza artificiale viene ora espressamente osservato nell’ambito dei Comuni e delle ASL. Proprio su questi elementi che il provvedimento diventa particolarmente interessante per la Polizia Locale.
Intelligenza artificiale nei Comuni: dalla sperimentazione alla verifica
Uno dei passaggi più rilevanti della deliberazione è contenuto nella lettera h), che prevede espressamente: «verifiche sui trattamenti di dati personali connessi all’utilizzo dei sistemi di intelligenza artificiale da parte di Comuni ed ASL».
L’utilizzo dell’IA nella pubblica amministrazione non può più essere considerato soltanto sotto il profilo dell’innovazione tecnologica. Ogni volta che questi sistemi utilizzano dati personali entra in gioco un complesso sistema di responsabilità che coinvolge GDPR, Codice privacy e, a seconda delle caratteristiche dello strumento utilizzato, la disciplina europea sull’intelligenza artificiale.
Per un Comune ciò significa interrogarsi concretamente su quali dati vengano forniti al sistema, dove vengano elaborati, per quali finalità, sulla base di quale presupposto giuridico, per quanto tempo vengano conservati e se possano essere riutilizzati dal fornitore.
Il problema assume dimensioni ancora maggiori quando l’IA viene utilizzata in settori particolarmente delicati quali la gestione dei procedimenti amministrativi, l’analisi documentale, servizi sociali, sicurezza urbana, trattamento di immagini o grandi quantità di informazioni provenienti dalle banche dati dell’ente.
Per la Polizia Locale il tema merita quindi particolare attenzione, soprattutto in prospettiva. L’integrazione di algoritmi e strumenti automatizzati con sistemi di videosorveglianza, OCR, lettura targhe, analisi delle immagini o banche dati amministrative può infatti determinare trattamenti quantitativamente e qualitativamente molto più invasivi rispetto all’utilizzo di un normale applicativo gestionale.
Banche dati pubbliche: sotto osservazione accessi e sicurezza
Altro settore particolarmente sensibile riguarda la sicurezza delle banche dati pubbliche. Il Garante dispone la prosecuzione delle verifiche sui data breach che hanno interessato banche dati pubbliche di particolare rilievo e delicatezza, concentrando espressamente l’attenzione sui sistemi di sicurezza e sui profili di accessibilità, con l’obiettivo dichiarato di contrastare accessi abusivi e rivendita di informazioni riservate.
Le banche dati alle quali accedono quotidianamente gli operatori contengono infatti una quantità enorme di informazioni personali. Non è sufficiente che l’accesso sia tecnicamente protetto da username e password: occorre poter dimostrare chi è autorizzato ad accedere, per quali finalità, con quali profili e secondo quali procedure.
Assumono quindi particolare rilievo la corretta attribuzione delle credenziali, la revisione periodica delle autorizzazioni, la gestione degli operatori che cambiano ufficio o cessano dal servizio, la tracciabilità degli accessi e l’individuazione di eventuali utilizzi anomali, in aderenza a quano previsto dall’art. 32 GDPR.
Il piano ispettivo contiene un altro elemento che gli enti locali farebbero bene a non sottovalutare. Tra le priorità compare infatti la verifica dei trattamenti effettuati dai Comuni nella gestione dei servizi socio-assistenziali, con un’esplicita attenzione anche ai soggetti che forniscono i relativi applicativi. Il principio sottostante, tuttavia, ha una portata ben più generale. La digitalizzazione della pubblica amministrazione ha determinato una progressiva esternalizzazione tecnologica del trattamento dei dati. Software gestionali, piattaforme cloud, servizi di assistenza remota, sistemi di videosorveglianza, conservazione, applicativi sanzionatori e banche dati vengono spesso gestiti, almeno parzialmente, da soggetti esterni.
La nomina del fornitore quale responsabile del trattamento ai sensi dell’art. 28 GDPR non può però trasformarsi in un semplice documento contrattuale da conservare agli atti. Il titolare deve scegliere soggetti che presentino garanzie sufficienti e deve mantenere un’effettiva capacità di controllo sul trattamento.
Particolare attenzione merita poi la lettera d) della deliberazione, che inserisce tra le priorità la verifica dei trattamenti di dati personali effettuati dai soggetti che forniscono agli enti pubblici il servizio di Responsabile della protezione dei dati (DPO/RPD).
La previsione non deve essere letta come un trasferimento della responsabilità privacy dell’ente sul DPO.Gli artt. 37-39 GDPR attribuiscono al responsabile della protezione dei dati funzioni di consulenza, assistenza e sorveglianza, mentre la responsabilità della conformità del trattamento continua a gravare sul titolare.
Per gli enti pubblici diventa però opportuno verificare concretamente come sia organizzato il servizio, le modalità di coinvolgimento del DPO, accessibilità, indipendenza, disponibilità delle risorse, gestione delle comunicazioni e soprattutto assenza di situazioni di conflitto di interessi. Anche qui vale una regola generale, e cioè che la nomina formale non basta.
Letto nel suo complesso, il piano ispettivo sembra confermare una progressiva evoluzione dell’attività di vigilanza. L’attenzione si sposta sempre più dalla semplice presenza dei documenti alla verifica della concreta organizzazione del trattamento. Un ente può avere informative, registro dei trattamenti, nomine degli autorizzati, contratti ex art. 28 GDPR e DPO regolarmente designato. Ma la domanda decisiva diventa un’altra: quelle misure funzionano davvero?
È il cuore del principio di accountability previsto dall’art. 5, paragrafo 2, del GDPR. Non basta affermare di essere conformi, occorre essere in grado di dimostrarlo. Da questo punto di vista, il piano agosto-dicembre 2026 dovrebbe essere utilizzato dagli enti locali quasi come una checklist preventiva.
Per un Comune potrebbe essere opportuno verificare almeno la mappatura aggiornata dei trattamenti, i sistemi di IA effettivamente utilizzati dagli uffici, le autorizzazioni di accesso alle banche dati, i log disponibili, i rapporti con i fornitori, le procedure per la gestione dei data breach e l’effettivo coinvolgimento del DPO nei trattamenti maggiormente rischiosi. Per la Polizia Locale, in particolare, meritano attenzione gli strumenti che trattano grandi quantità di dati o consentono interrogazioni di banche dati esterne, nonché i sistemi tecnologici di controllo del territorio.