Il decreto è legge. Cosa è cambiato dalla bozza al testo definitivo (e cosa dice il Garante che è rimasto)
Di Gianluca Sivieri
Il D.Lgs. 9 settembre 2026, n. 160 chiude il percorso avviato a giugno: alcuni dei rilievi più netti del Garante sono entrati nel testo, altri no. Per la Polizia Locale la lacuna resta, ma il testo definitivo aggiunge un dettaglio che i Comuni non possono permettersi di ignorare.
Con la pubblicazione in Gazzetta Ufficiale n. 214 del 15 settembre 2026, il decreto legislativo che adegua l’ordinamento italiano al regolamento (UE) 2024/1689 per l’attività di polizia e per la responsabilità civile e penale da IA ha esaurito il proprio iter. Chiudiamo così la trilogia iniziata a giugno: dallo schema al parere del Garante, dal parere del Garante al testo che oggi è legge dello Stato.
Gianluca Sivieri
Dove eravamo rimasti, in breve
Il 10 giugno 2026 il Consiglio dei Ministri approvava in esame preliminare lo schema di decreto attuativo della delega contenuta nell’art. 24 della legge 132/2025 (link all’articolo: https://polizialocaledigitale.it/ai-e-attivita-di-polizia-ma-non-locale-lo-schema-di-decreto-attuativo-italiano). Il 14 luglio, con il provvedimento n. 531, il Garante rendeva un parere favorevole con condizioni, toccando proprio i nodi più delicati: il coordinamento tra revisione umana qualificata e sorveglianza umana, la sequenza di trattamento dei dati biometrici nel riconoscimento facciale ex post, l’estensione del divieto di scraping al canale investigativo, il ruolo del Garante negli spazi di sperimentazione normativa (link all’articolo: https://polizialocaledigitale.it/podcast-il-garante-si-pronuncia-sullo-schema-di-decreto-sullia-per-la-polizia). Il 4 agosto il Consiglio dei Ministri ha approvato il testo in via definitiva: è servito più di un mese per la tanto attesa firma del Presidente della Repubblica, arrivata il 9 settembre, e la pubblicazione in Gazzetta Ufficiale il 15 settembre: il D.Lgs. n. 160/2026 entrerà così in vigore: .
La domanda a cui vale la pena rispondere non è se il decreto sia cambiato – è cambiato, in punti non banali – ma quanto delle osservazioni del Garante sia effettivamente confluito nel testo e quanto invece sia rimasto sulla carta del parere. Il confronto puntuale tra lo schema, il parere e il testo pubblicato in Gazzetta permette di dare una risposta articolo per articolo, non per impressioni.
Le richieste del Garante che sono entrate nel testo
Il riconoscimento facciale ex post: la sequenza si inverte davvero
È il cambiamento più significativo, e non a caso è il punto su cui il Garante era stato più netto. Nello schema di giugno, l’articolo 10 prevedeva che l’accesso a luoghi o eventi con esigenze di ordine pubblico comportasse l’estrazione e la memorizzazione dei dati biometrici di chiunque entrasse, salvo poi procedere al confronto solo in caso di commissione di reati. Il Garante aveva contestato esattamente questo automatismo, giudicandolo incompatibile con l’articolo 26, paragrafo 10 dell’AI Act: l’estrazione biometrica generalizzata di chi non è indiziato di nulla non può essere la regola, nemmeno se il confronto resta sospeso e solo eventuale.
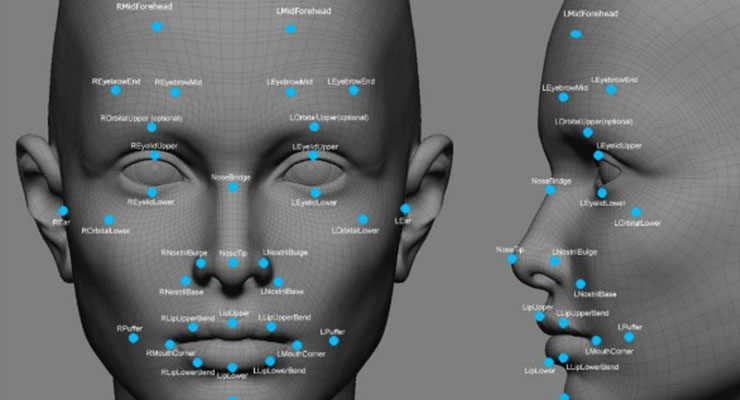
Il testo pubblicato accoglie il rilievo alla lettera. L’articolo 10, comma 4, oggi distingue nettamente due fasi: all’ingresso viene trattata «in modo automatizzato» soltanto l’immagine del volto, «senza elaborazione dei relativi dati biometrici», memorizzata localmente insieme ai dati anagrafici associati al titolo di accesso. È solo «successivamente alla commissione di un fatto di reato» che l’attivazione delle tecnologie di riconoscimento facciale comporta l’elaborazione dei dati biometrici già presenti nella base dati, per il confronto con l’indiziato. Il comma 11 chiude il cerchio con una clausola di garanzia che nello schema non aveva questa formulazione esplicita: i sistemi non possono in alcun caso essere attivati «in modo non mirato, senza alcun collegamento con un reato», né per finalità di controllo o identificazione biometrica generalizzati o indiscriminati.
In altre parole: si raccolgono immagini, non dati biometrici. Il passaggio da immagine a dato biometrico avviene solo a valle di un reato e solo per il confronto mirato. È esattamente la sequenza – prima la registrazione ordinaria, poi, se necessario, l’applicazione mirata del riconoscimento – che il Garante aveva chiesto di invertire rispetto allo schema. Per chi si occupa di piattaforme di videosorveglianza comunale con componenti di riconoscimento facciale, questa non è una sottigliezza redazionale: è il criterio con cui va oggi valutata la conformità di qualsiasi sistema analogo, anche fuori dal perimetro specifico dell’articolo 10.
Una garanzia che lo schema non prevedeva: il controllo del giudice sull’identificazione mirata
Il confronto puntuale tra lo schema e il testo pubblicato porta alla luce, sempre all’articolo 10, una seconda novità. L’articolo non si limita a invertire la sequenza del trattamento biometrico: introduce, per la prima volta, un doppio binario procedurale che nello schema non esisteva affatto.
Il nuovo comma 2 stabilisce che, per procedere al riconoscimento facciale di una persona già indiziata sulla base di una ricerca mirata, il pubblico ministero – su istanza della polizia giudiziaria che ha attivato i sistemi – debba chiedere l’autorizzazione al giudice per le indagini preliminari, entro quarantotto ore dall’avvio; il GIP decide con decreto motivato nelle successive quarantotto ore, pena l’interruzione immediata dell’uso e la cancellazione dei dati. Il nuovo comma 3 mantiene invece, come eccezione, il meccanismo che nello schema era l’unica regola: l’attivazione senza passaggio giudiziale, sotto la diretta responsabilità del funzionario designato dal questore (o dell’ufficiale di polizia giudiziaria che procede sul reato, figura aggiunta ex novo), ma solo per la «identificazione iniziale» di un potenziale indiziato nell’immediatezza del fatto: non più, dunque, per ogni utilizzo.
In altre parole: lo schema affidava ogni uso del riconoscimento facciale ex post a una responsabilità interna alla catena di comando di polizia. Il testo definitivo riserva questo regime alla sola fase iniziale ed esplorativa, e introduce un controllo giurisdizionale per la ricerca mirata di una persona già individuata come indiziata. È, insieme all’inversione della sequenza biometrica, la garanzia procedurale più rilevante aggiunta durante l’iter.
Scraping e non incrementalità: il divieto ora vale anche per le indagini
Il secondo rilievo tecnico del Garante riguardava un’asimmetria testuale tra i due canali normativi per l’identificazione biometrica remota in tempo reale: quello preventivo dell’articolo 8 e quello investigativo del nuovo art. 359-ter del codice di procedura penale. Lo schema vietava esplicitamente, all’articolo 8, l’uso di banche dati biometriche alimentate tramite scraping non mirato, ma non ripeteva lo stesso divieto nella disciplina del 359-ter, lasciando un varco non voluto quanto evidente.
Il testo definitivo chiude il varco su entrambi i fronti richiesti dal Garante. Il comma 3 dell’articolo 8, mantiene il divieto di scraping e aggiunge ora esplicitamente che il set di confronto biometrico deve essere «specifico per ciascuna autorizzazione» e «non suscettibile di alimentazione incrementale rispetto alle autorizzazioni pregresse». La stessa identica clausola – parola per parola – compare oggi anche nel comma 3 del nuovo art. 359-ter c.p.p. Non è un dettaglio: significa che nessuna banca dati biometrica, né sul fronte preventivo né su quello investigativo, può accumulare volti da un’autorizzazione all’altra. Ogni autorizzazione richiede il proprio set di confronto, costruito ad hoc e cancellato alla scadenza.
Sorveglianza umana: la revisione puntuale non basta più a sé stessa
Il rilievo del Garante era sottile ma non meno rilevante: l’articolo 3 dello schema teneva distinti, senza coordinarli espressamente, due presidi – la revisione umana qualificata di un singolo output (comma 4) e la sorveglianza umana continuativa sul sistema ex articolo 14, comma 5, del Regolamento UE 2024/1689 – con il rischio che la prima venisse percepita come garanzia autosufficiente.
Nel testo pubblicato, il comma 4 dell’articolo 3 è stato riscritto proprio per escludere questa lettura: la revisione umana qualificata dei risultati deve avvenire «fermo restando quanto previsto dal comma 5 in ordine alla sorveglianza umana sui sistemi di IA ad alto rischio». Il legame che il Garante chiedeva di rendere esplicito è ora scritto nella norma: il controllo puntuale su un output non esaurisce, e non può sostituire, la sorveglianza continuativa sul sistema.
Sandbox normative: il Garante entra, anche se non del tutto
Sul terzo fronte, decisamente meno operativo – gli spazi di sperimentazione normativa per l’IA di polizia, disciplinati dall’articolo 5 – il Garante aveva segnalato l’assenza di un coinvolgimento formale nelle sperimentazioni che comportano trattamento di dati personali. Il testo definitivo introduce questo coinvolgimento: il comma 3, dell’articolo 5 prevede oggi che la sperimentazione «preveda il coinvolgimento del Garante laddove la stessa comporti, per il suo funzionamento, il trattamento di dati personali», e il comma 4 aggiunge il Garante tra i soggetti sentiti nel decreto attuativo che definisce le modalità di coordinamento. È un accoglimento parziale: il testo non recepisce l’altra richiesta, più ambiziosa, di riconoscere al Garante il potere di istituire propri spazi di sperimentazione nelle materie di propria competenza ai sensi dell’articolo 74, paragrafo 8, dell’AI Act. Resta, cioè, un ruolo consultivo forte, non un potere di iniziativa autonoma.
Accolta per intero, invece, l’altra osservazione sull’articolo 4 (collaborazioni di ricerca con università ed enti terzi): il comma 2 oggi esclude non solo la condivisione di dati operativi sensibili, ma anche, testualmente, la loro utilizzazione da parte del partner di ricerca, «fatto salvo il ricorso a dati sintetici ovvero a dati reali sottoposti a tecniche di mascheramento o di pseudonimizzazione», la formulazione che il Garante aveva sollecitato.
Quello che non cambia
Sul punto più rilevante per chi legge da un Comune, il testo definitivo non si muove di un millimetro. L’articolo 2, lettera o) definisce ancora le «Forze di polizia» per rinvio all’articolo 16 della legge 121/1981. La Polizia Locale resta fuori dal perimetro soggettivo del Titolo I: niente accesso alle deroghe sui sistemi vietati, niente disciplina procedurale di dettaglio, ma nemmeno alcun obbligo aggiuntivo previsto specificamente per essa. Resta, invariata, anche l’esposizione diretta all’AI Act come «autorità di contrasto» ai sensi dell’articolo 3, punto 46, del regolamento UE: un doppio binario che il decreto non ha scelto di superare, né in bozza, né nel testo finale. Del resto, il tema centrale è sempre stato il rapporto tra intelligenza artificiale e Forze di polizia dello Stato.
Insomma, la Polizia Locale non rientra nella definizione di “Forze di polizia” e, pertanto, non beneficia della disciplina specifica e delle deroghe ad esse concesse dal decreto. Resta tuttavia invece soggetta direttamente al quadro dell’AI Act applicabile alle autorità di contrasto.
Resta identica, perché il testo pubblicato non la tocca, anche l’analisi sul nuovo art. 359-ter c.p.p.: a differenza dell’elenco chiuso dell’articolo 8, il 359-ter non contiene un’esclusione espressa della Polizia Locale. Nella procedura ordinaria è il pubblico ministero a richiedere l’autorizzazione al GIP; in quella d’urgenza, il testo affida l’attivazione agli «ufficiali di polizia giudiziaria», categoria funzionale che non esclude testualmente gli agenti di Polizia Locale, la cui qualifica di polizia giudiziaria resta però circoscritta all’ambito territoriale dell’ente, mentre il 359-ter riguarda i (gravi) delitti dell’Allegato II del regolamento IA che tipicamente eccedono quella competenza. Un’ipotesi più teorica che operativa, ma che il testo definitivo lascia, come lo schema, senza una risposta esplicita.
Le altre novità del testo definitivo, non legate al parere del Garante
Il confronto con lo schema porta alla luce anche alcuni elementi che non risultano tra i rilievi del Garante, ma che meritano attenzione operativa, specie per chi gestisce sistemi di videosorveglianza per conto di un ente locale.
Il termine di conservazione dei dati biometrici raccolti ai sensi dell’articolo 10 è ora scritto nero su bianco: sette giorni dalla raccolta, cancellazione automatica al loro decorso (articolo 10, comma 7).
Il decreto disciplina inoltre in modo dettagliato – con un articolo dedicato, l’articolo 9 – la notifica al Garante successiva all’utilizzo dei sistemi di identificazione biometrica remota in tempo reale: notifica che richiede il nulla osta preventivo dell’autorità giudiziaria, differibile fino a tre mesi (rinnovabile una volta) in presenza di esigenze di segretezza, e che può essere cumulativa per utilizzi ripetuti nello stesso contesto operativo. È un compromesso tra trasparenza verso l’autorità di controllo e riservatezza delle indagini, con un decreto ministeriale di attuazione – sentiti il Garante e le Autorità nazionali per l’IA – ancora da emanare.
Il confronto integrale con lo schema segnala inoltre alcune modifiche puntuali, di minor peso sistemico ma di rilievo pratico immediato. All’articolo 8 (identificazione biometrica in tempo reale per finalità di prevenzione), i termini procedurali per la procedura d’urgenza sono raddoppiati: da dodici a ventiquattro ore sia per la trasmissione della richiesta al procuratore della Repubblica, sia per la decisione di quest’ultimo. All’articolo 359-ter c.p.p. (identificazione biometrica investigativa) è stata introdotta una soglia di pena non presente nello schema: lo strumento è oggi utilizzabile solo per delitti dell’allegato II del regolamento IA puniti con la reclusione non inferiore nel massimo a quattro anni, restringendo il novero dei reati per cui è attivabile. E nel nuovo art. 437-bis del codice penale, la responsabilità dell’utilizzatore professionale di sistemi di IA ad alto rischio – categoria che riguarda, in astratto, anche gli enti pubblici che li impiegano – è stata circoscritta alla sola omissione intenzionale della sorveglianza umana, uscendo dal regime comune con progettisti e produttori, che nello schema esponeva l’utilizzatore anche a responsabilità per colpa grave.
Infine, un punto di interesse diretto per i Comuni, che merita una lettura autonoma nel paragrafo dedicato: la disciplina di chi può occuparsi materialmente delle componenti tecnologiche dei sistemi di riconoscimento facciale ex post.
Casistiche di impiego e aspetti di interesse per la Polizia Locale
Restando fuori dal Titolo I, la Polizia Locale non acquisisce nuovi poteri dal decreto. Ma il decreto la tocca comunque, in almeno tre modi concreti che vale la pena separare dalla discussione generale.
La mappa dei sistemi, confermata
L’impianto già descritto in giugno resta valido e viene ora confermato dal testo definitivo, senza correzioni sostanziali per la parte che riguarda i Comuni:
- sistemi a rischio limitato o minimo, utilizzabili liberamente: chatbot amministrativi, supporto alla redazione di atti, pianificazione logistica, analisi di dati aggregati;
- sistemi ad alto rischio, utilizzabili con gli obblighi ordinari dell’AI Act: usi per attività di contrasto di sistemi lettura targhe con componenti di IA, ricerca semantica su archivi video, analisi predittiva riferita a persone fisiche;
- sistemi o utilizzi soggetti a divieti o limitazioni specifiche: riconoscimento biometrico remoto in tempo reale in spazi pubblici fuori dalle ipotesi consentite dall’AI Act e dal decreto; scraping non mirato per banche dati biometriche; inferenza di caratteristiche sensibili mediante dati biometrici nei casi vietati dall’AI Act; utilizzo del riconoscimento facciale ex post in modo non mirato o indiscriminato; decisioni negative fondate unicamente sull’output del riconoscimento facciale.
Il nodo pratico che il testo definitivo chiarisce: chi gestisce l’hardware, chi ne ha la disponibilità
È qui che il testo pubblicato aggiunge un elemento che nello schema restava implicito e che riguarda direttamente le piattaforme di videosorveglianza comunale. L’articolo 10, comma 5, individua nel Ministero dell’interno – Dipartimento della pubblica sicurezza il titolare del trattamento dei dati raccolti con i sistemi di riconoscimento facciale ex post, anche quando le componenti tecnologiche sono fisicamente installate su impianti di proprietà o gestione comunale. Il comma 13 chiarisce come si concilino queste due cose: all’installazione e alla manutenzione delle componenti di IA possono provvedere, senza nuovi oneri, i gestori dei luoghi o degli eventi, «con particolare riferimento agli enti locali per le rispettive piattaforme di videosorveglianza», ma solo in accordo con i proprietari delle strutture; e i sistemi così equipaggiati sono poi «concessi in comodato gratuito alla Questura, che ne acquisisce la completa ed esclusiva disponibilità».
Tradotto in pratica per un Comando di Polizia Locale che gestisce l’impianto di videosorveglianza cittadino: il Comune può continuare a occuparsi dell’infrastruttura fisica – telecamere, connettività, manutenzione della piattaforma – ma la componente di riconoscimento facciale ex post, quando attivata per finalità di polizia ai sensi dell’articolo 10, esce dalla disponibilità e dalla titolarità del trattamento del Comune per passare, in comodato, alla Questura. Non è una novità da poco per chi ha in corso o in valutazione l’acquisizione di piattaforme di videosorveglianza intelligente con moduli di riconoscimento facciale: la componente biometrica di quei sistemi, se e quando utilizzata per le finalità dell’articolo 10, non sarà mai un trattamento di cui il Comune è titolare, indipendentemente da chi ha pagato l’hardware o da chi lo mantiene in funzione. È un punto da inserire, con attenzione, in qualsiasi capitolato o accordo di fornitura relativo a sistemi con componenti di riconoscimento facciale integrabili, anche solo potenzialmente, ai fini dell’articolo 10.
Formazione, DPO e il resto: nessuna sorpresa, ma nessun alleggerimento
L’articolo 6 sulla formazione del personale resta rivolto letteralmente alle sole «Forze di polizia» in senso proprio: la Polizia Locale non ne beneficia direttamente, mentre resta esposta comunque, come deployer, all’obbligo generale di alfabetizzazione in materia di IA dell’articolo 4 dell’AI Act, di cui il decreto non si occupa perché eccede la propria delega. Analogamente, l’articolo 5 sulle sandbox normative resta costruito attorno alle sole Forze di polizia statali: nessun accesso specifico per i Corpi di Polizia Locale a questo canale, che resta quindi valutabile solo attraverso gli strumenti generali del regolamento IA.
Il presidio di conformità resta perciò, come già indicato in giugno, in capo al DPO del Comune e ai consulenti che affiancano il Comando: non per una previsione specifica del decreto, che semplicemente non li menziona, ma perché è lì che oggi si concentra, nei fatti, la responsabilità di leggere insieme AI Act, D.Lgs. 51/2018 e GDPR per ogni sistema che la Polizia Locale intende adottare, e ora, se quel sistema comprende componenti di riconoscimento facciale potenzialmente riconducibili all’art. 10, anche di negoziare correttamente, nel contratto di fornitura, chi resterà titolare di cosa.
Nessuna regola per la Polizia Locale, ma comunque molto da fare
Il confronto tra schema, parere del Garante e testo definitivo racconta un percorso legislativo che, su almeno quattro punti sostanziali – sequenza del riconoscimento facciale ex post, estensione del divieto di scraping, coordinamento tra i due livelli di sorveglianza umana, coinvolgimento del Garante nelle sandbox – ha effettivamente ascoltato le condizioni poste dall’Autorità, senza limitarsi a prenderne atto formalmente. È un dato che merita di essere riconosciuto, indipendentemente dal giudizio complessivo che si dà dell’impianto.
Resta però intatta la lacuna che accompagna questo decreto dalla prima bozza: la Polizia Locale non ha, e non avrà da questo provvedimento, una disciplina di raccordo che ne chiarisca in modo specifico obblighi e limiti, pur restando, come sempre, pienamente esposta all’AI Act. Il testo definitivo aggiunge però un tassello operativo che i Comuni non possono più permettersi di trascurare: nella prossima piattaforma di videosorveglianza con moduli di riconoscimento facciale, sapere chi ne avrà davvero la disponibilità – e chi ne sarà titolare del trattamento – non è più una questione da rinviare al momento dell’eventuale utilizzo per finalità di polizia. È una valutazione da fare oggi. È una clausola contrattuale da scrivere oggi.